Contenido
Autenticación y claves
Huellas de los servidores (claves de host)
En la primera conexión SSHive muestra la huella del servidor y te pide confiar en ella, igual que ssh. Después la recuerda, y te avisa si cambia.
Por Lucas Russo, desarrollador de SSHive · Actualizado el
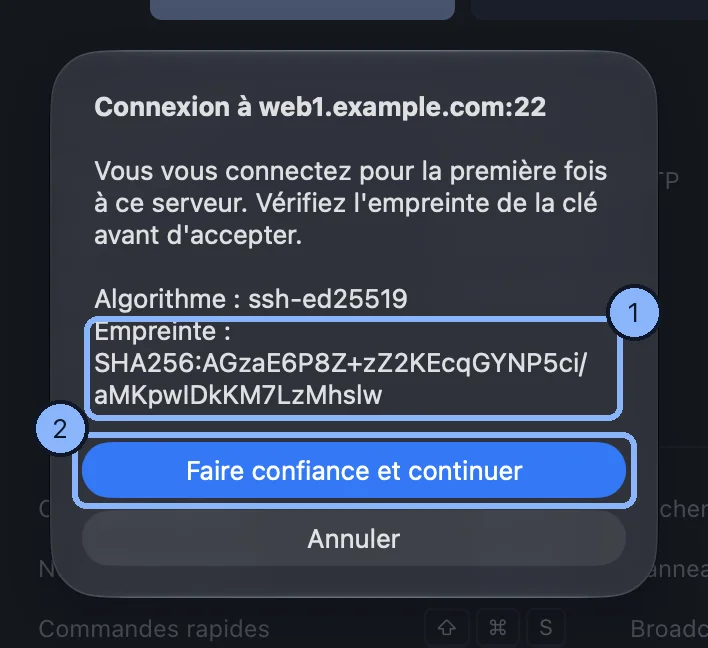
La primera conexión
El diálogo Clave SSH desconocida muestra el algoritmo y la huella SHA256:…. Compárala con la que te da el administrador del servidor, o con la salida de ssh-keygen -lf /etc/ssh/ssh_host_ed25519_key.pub en el servidor, y luego Confiar y continuar.
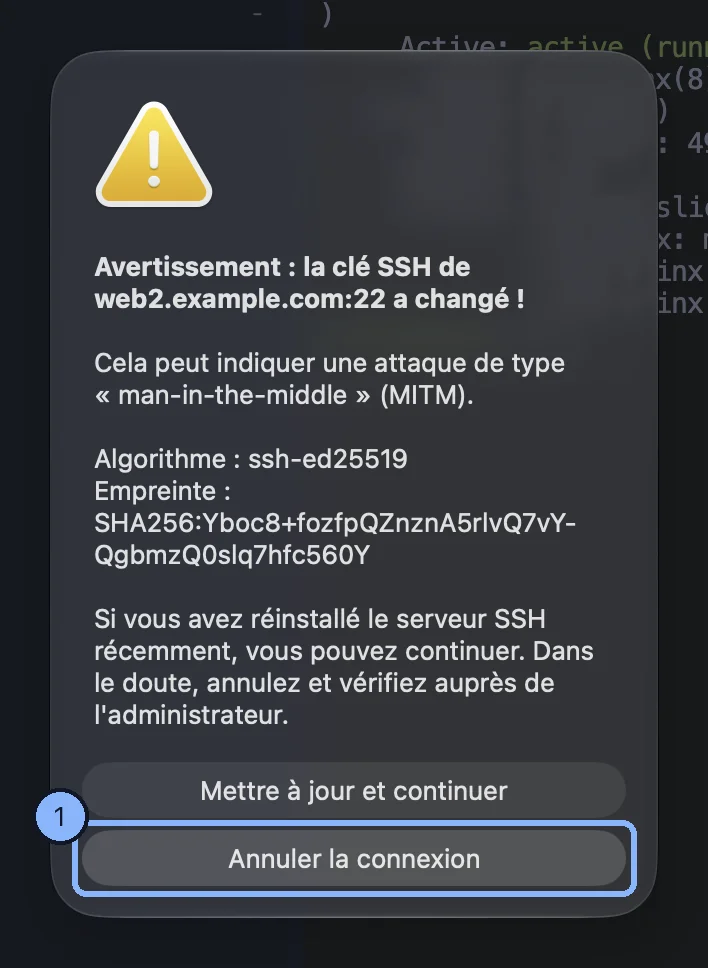
La huella ha cambiado
El diálogo Advertencia de seguridad SSH indica que la clave SSH del servidor ha cambiado. Eso puede significar que la conexión está interceptada. Si el servidor se ha reinstalado, Actualizar y continuar; si dudas, cancela la conexión y comprueba con el administrador.
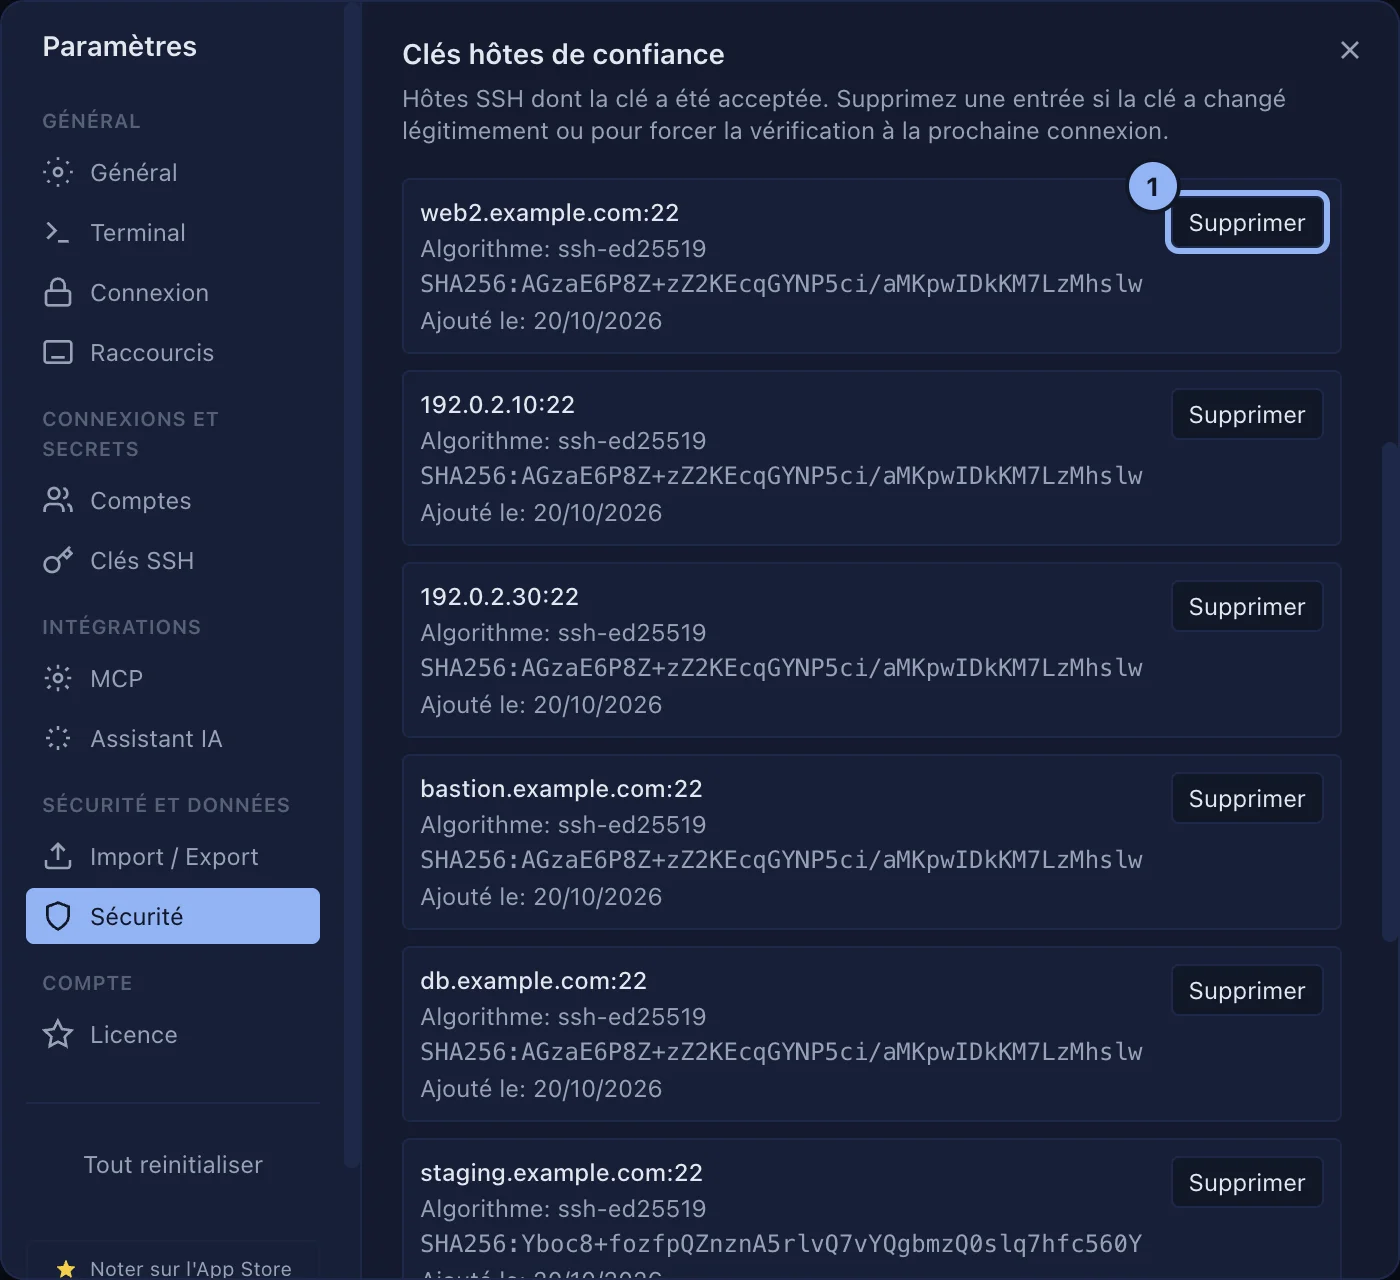
Gestionar los servidores de confianza
Ajustes > Seguridad, sección Claves de host de confianza: cada servidor con su algoritmo, su huella y el día en que se añadió. Eliminar y luego Confirmar eliminación, para que la pregunta se repita en la próxima conexión. La sección Servidores VNC de confianza funciona igual.
Válido para SSHive 2.0.6 en Mac