Inhalt
Authentifizierung und Schlüssel
Server-Fingerprints (Host-Schlüssel)
Bei der ersten Verbindung zeigt SSHive den Fingerprint des Servers und bittet Sie, ihm zu vertrauen, so wie ssh. Danach behält es ihn und warnt Sie, wenn er sich ändert.
Von Lucas Russo, Entwickler von SSHive · Aktualisiert am
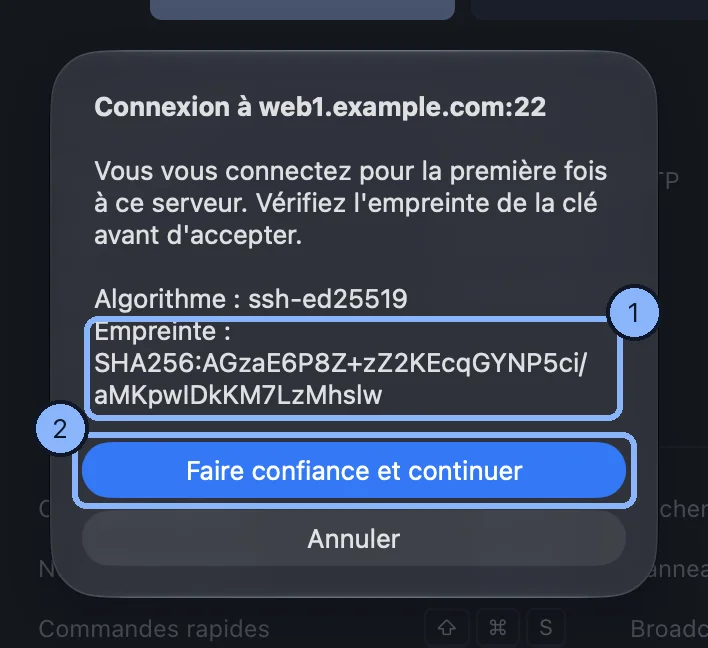
Die erste Verbindung
Der Dialog Unbekannter SSH-Schlüssel zeigt den Algorithmus und den Fingerprint SHA256:…. Vergleichen Sie ihn mit dem, den der Administrator des Servers angibt, oder mit der Ausgabe von ssh-keygen -lf /etc/ssh/ssh_host_ed25519_key.pub auf dem Server, dann Vertrauen und fortfahren.
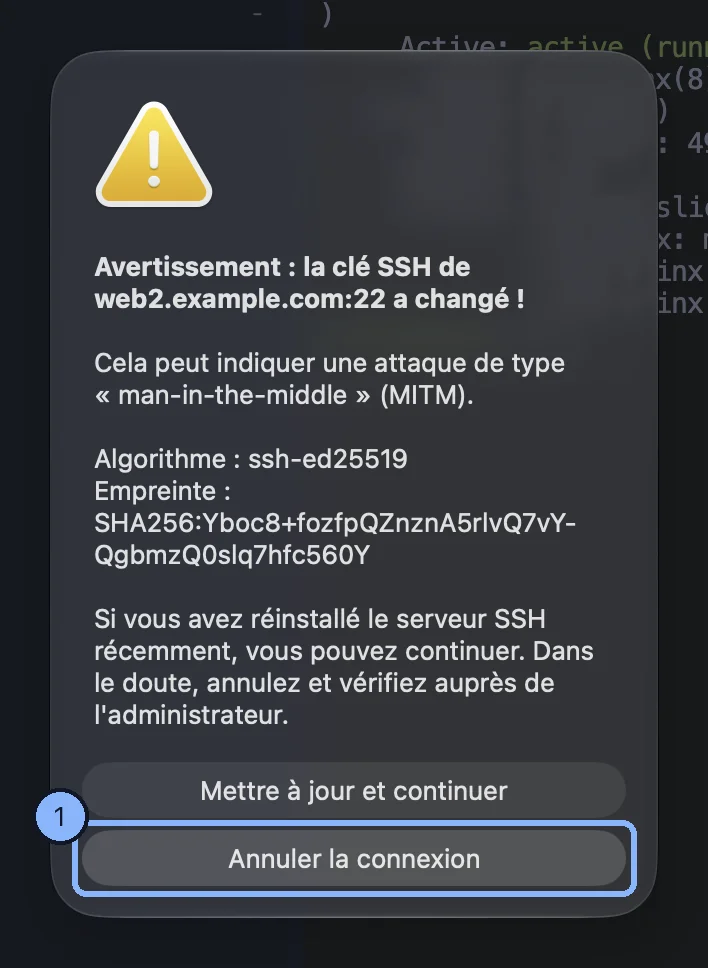
Der Fingerprint hat sich geändert
Der Dialog SSH-Sicherheitswarnung sagt, dass der SSH-Schlüssel des Servers sich geändert hat. Das kann heißen, dass die Verbindung abgefangen wird. Wurde der Server neu installiert, Aktualisieren und fortfahren; im Zweifel brechen Sie die Verbindung ab und fragen den Administrator.
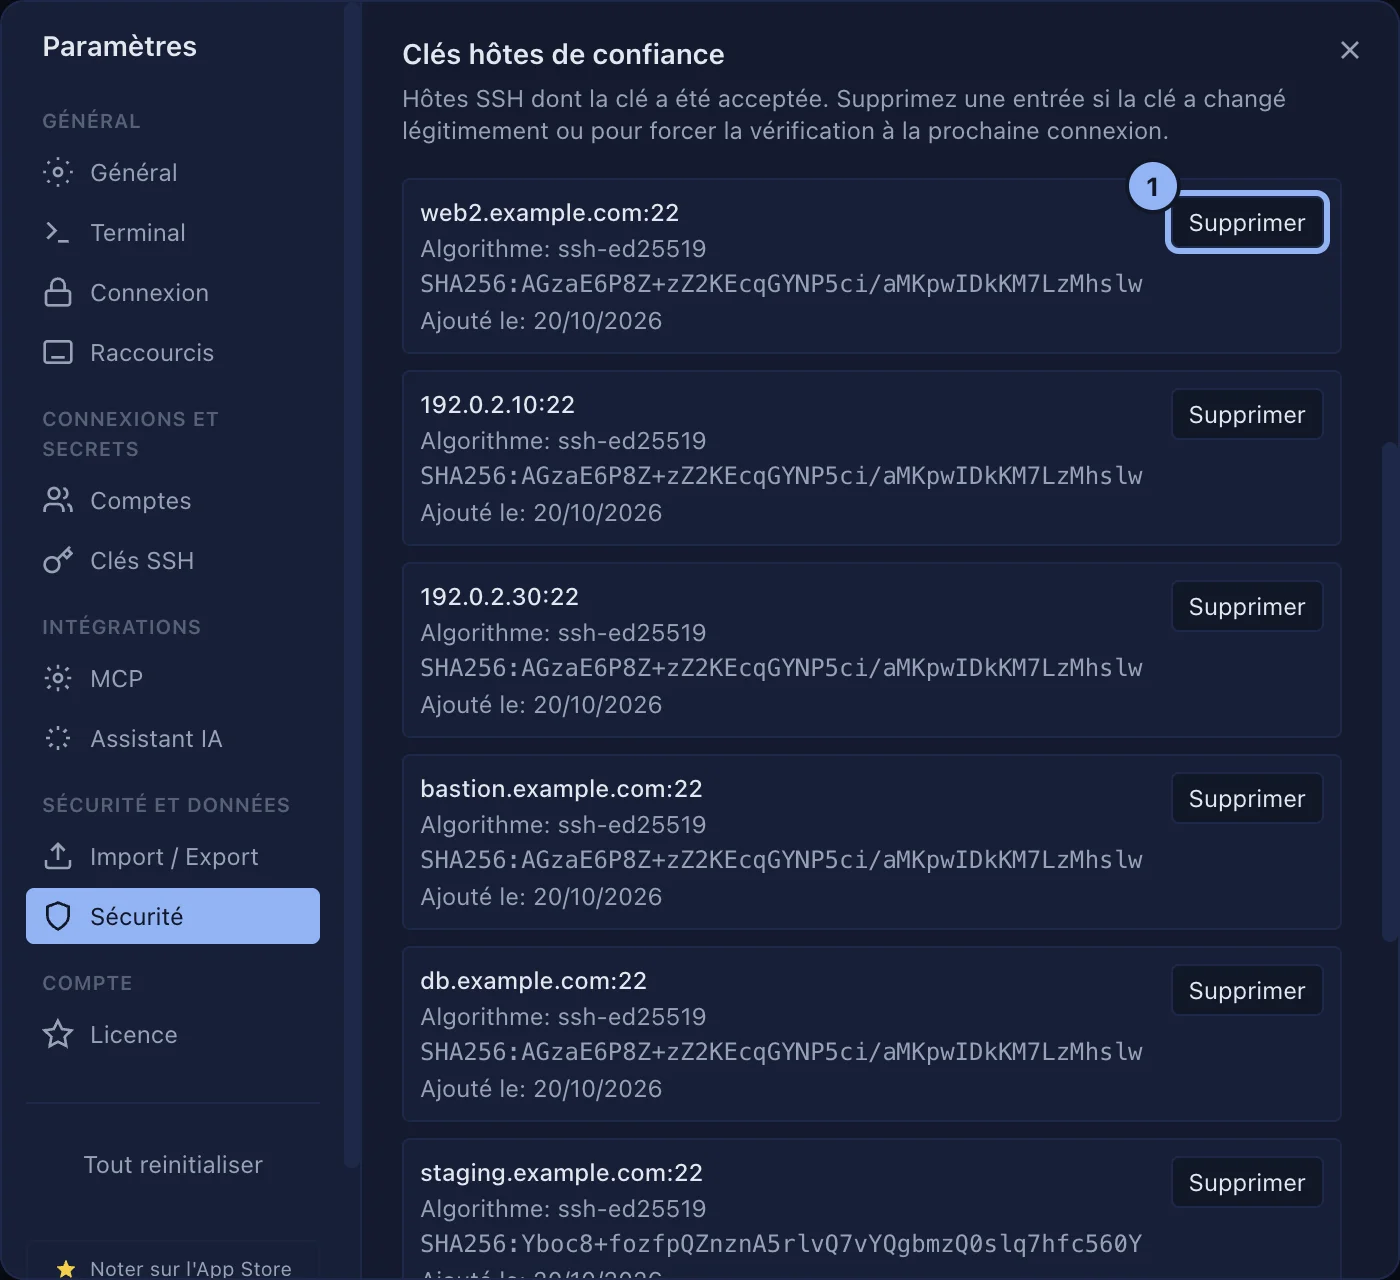
Die vertrauten Server verwalten
Einstellungen > Sicherheit, Abschnitt Vertrauenswürdige Host-Schlüssel: jeder Server mit seinem Algorithmus, seinem Fingerprint und dem Tag, an dem er aufgenommen wurde. Löschen, dann Entfernen bestätigen, damit die Frage bei der nächsten Verbindung erneut gestellt wird. Der Abschnitt Vertrauenswürdige VNC-Server funktioniert genauso.
Gilt für SSHive 2.0.6 auf Mac